En cuestión de minutos, una cliente bancaria en Bogotá perdió todos sus ahorros tras hacer clic en un mensaje que parecía legítimo. Un aviso alertaba sobre un bloqueo inminente y ofrecía un enlace para restablecer el acceso. Al ingresar y digitar su clave dinámica, los delincuentes vaciaron sus ahorros mediante transferencias no autorizadas, un caso típico de estafas con phishing: devolución del dinero.
Tras el reclamo, la entidad negó la devolución del dinero alegando negligencia grave del titular. El caso, llevado ante la Superintendencia Financiera, abrió el debate sobre la responsabilidad de los bancos frente a las estafas con phishing y dio origen a la pregunta que titula este texto.
Estafas con phishing: devolución del dinero y la responsabilidad objetiva del banco
La jurisprudencia de las altas cortes colombianas y el régimen de protección al consumidor financiero parten de una premisa común: la actividad bancaria es un negocio de alto riesgo y de carácter profesional. Bajo ese principio, el sistema financiero asume una un régimen de responsabilidad profesional reforzada, en el que la carga de la prueba recae sobre la entidad financiera, y el cliente defraudado no está obligado a probar culpa o dolo de la entidad.
Si hay falla del canal digital → responde el banco
Si hubo culpa grave del usuario → el banco debe probarla
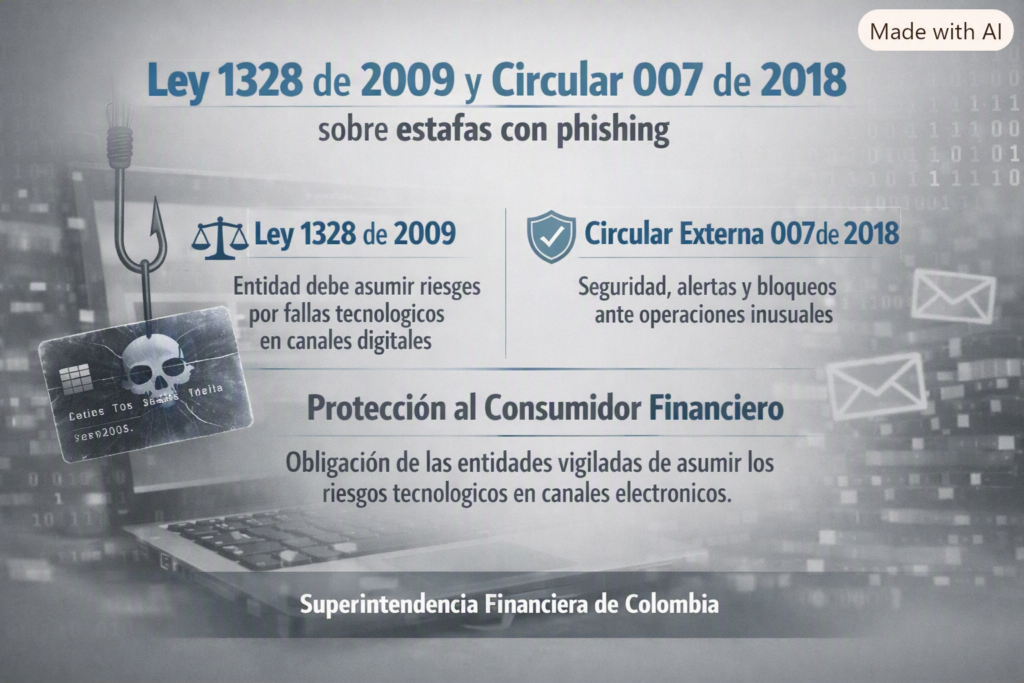
Frente a las preguntas sobre, las estafas con phishing: devolución del dinero, la Ley 1328 de 2009 fija el régimen de protección al consumidor financiero e impone a las entidades vigiladas el deber de asumir los riesgos derivados de fallas tecnológicas en sus canales digitales. A esa obligación se suma la Circular Externa 007 de 2018 de la Superintendencia Financiera, norma que exige requerimientos mínimos de seguridad para los canales electrónicos y obliga a implementar alertas y bloqueos automáticos ante operaciones ajenas al patrón habitual del cliente.
Carga de la prueba en las estafas con phishing: devolución del dinero
En un litigio contra una entidad bancaria, la carga de la prueba recae de forma directa sobre la institución financiera. El establecimiento de crédito debe aportar prueba fehaciente de que el usuario actuó con dolo o con culpa grave.
- Ausencia de culpa grave: caer en un engaño sofisticado mediante ingeniería social no constituye, sin más, una culpa grave del usuario.
- Monitoreo transaccional: la entidad financiera debe justificar por qué sus sistemas no bloquearon operaciones atípicas en montos o frecuencias.
- Presunción a favor del consumidor: la duda sobre la falla del canal digital favorece al cuentahabiente defraudado.
Para resolver las inquietudes sobre las estafas con phishing: devolución del dinero:
¿Tiene el banco la obligación de devolverte el dinero robado?, los jueces y la Superintendencia Financiera evalúan si el sitio falso tenía apariencia capaz de engañar a una persona con diligencia media. Si la trampa cibernética resultaba indetectable para un usuario prudente, el banco debe asumir la pérdida patrimonial.
El proceso de reclamación legal tras las estafas con phishing: devolución del dinero.
La persona afectada por un ciberdelito debe activar de inmediato los protocolos legales para exigir el reembolso de sus recursos. La rapidez en la actuación fortalece la posición jurídica de la víctima ante el defensor del consumidor financiero y ante la propia entidad.
- Notificación inmediata: reporte el fraude al banco, pida el bloqueo de los canales digitales y exija un número de radicado.
- Denuncia penal: instaure la denuncia ante la Fiscalía General de la Nación por los delitos de hurto por medios informáticos y semejantes (artículo 269I del Código Penal) y transferencia no consentida de activos (artículo 269J), ambos introducidos por la Ley 1273 de 2009.
- Reclamación formal: radique un recurso escrito ante la entidad con la descripción detallada de los hechos y, si la respuesta resulta negativa, acuda a la Defensoría del Consumidor Financiero de la entidad antes de escalar el caso.
El análisis de casos sobre las estafas con phishing: devolución del dinero muestra que las entidades suelen negar la solicitud en la primera instancia administrativa. La vía jurisdiccional ante la Delegatura para Funciones Jurisdiccionales de la Superintendencia Financiera, con fundamento en la Ley 1480 de 2011 y la Ley 1328 de 2009, resulta el camino más idóneo para las víctimas. Esa autoridad emite fallos de obligatorio cumplimiento y puede ordenar el reintegro del capital, más los intereses moratorios correspondientes.
Un cliente defraudado no queda desprotegido frente al sistema financiero. En la práctica, cuando el usuario actúa con diligencia y el banco no logra probar una culpa grave, el resultado más frecuente es uno: la devolución del dinero.
Preguntas frecuentes sobre estafas con phishing: devolución del dinero
¿Lo que pregunta el banco antes de resolver la reclamación y cuándo el banco NO devuelve el dinero?
¿Compartió el titular la clave dinámica o el código de un solo uso con un tercero? El banco indaga si el usuario reveló esa información de manera voluntaria a otra persona, distinto de digitarla en una página que imitaba el canal oficial. La diferencia importa: entregar la clave a un desconocido por teléfono es un escenario, y caer en un sitio clonado mediante ingeniería social es otro. Conserve el enlace, el mensaje de texto o el correo original como evidencia del engaño, porque ese soporte demuestra que la clave quedó expuesta por un fraude técnico y no por descuido del titular.
¿La operación coincide con el patrón habitual de consumo del usuario? Esta pregunta busca establecer si el sistema de monitoreo del banco debió activar una alerta. Un giro fuera del rango de montos, horarios o destinatarios habituales del cliente constituye un indicio en contra de la entidad, porque la Circular Externa 007 de 2018 le exige bloquear o validar ese tipo de operaciones antes de ejecutarlas.
¿Notificó el fraude dentro de las horas siguientes a la detección? La prontitud del reporte fortalece el caso del usuario y limita el margen de discusión sobre una eventual demora imputable al titular. Pida siempre un número de radicado y guarde la constancia escrita de la hora exacta del reporte.
¿El titular hizo clic en un enlace recibido por SMS, correo o WhatsApp ajeno a la aplicación oficial del banco? El origen del enlace prueba que el canal de contacto no correspondía a un medio autorizado por la entidad. Guardar una captura de pantalla del mensaje original resulta indispensable para sustentar la denuncia penal y la reclamación administrativa.
¿Existen reclamaciones previas por fraude sobre la misma cuenta o el mismo dispositivo? El banco revisa el historial del titular para evaluar la credibilidad del reclamo, aunque un antecedente aislado no traslada automáticamente la carga de la prueba al usuario. La entidad debe seguir demostrando la culpa grave del cliente en el caso puntual bajo discusión.
Lo que exigen los entes de control para fallar a favor del usuario y preguntas frecuentes sobre estafas con phishing: devolución del dinero robado
¿Qué soporte documental respalda la reclamación? La Superintendencia Financiera y la Defensoría del Consumidor Financiero valoran capturas de pantalla, mensajes originales, el radicado del reclamo ante el banco y la copia de la denuncia penal. Sin ese respaldo, el expediente pierde fuerza probatoria frente a la versión de la entidad.
¿La entidad demostró el cumplimiento de los requerimientos mínimos de seguridad de la Circular Externa 007 de 2018? El ente de control pide a la entidad probar la existencia de alertas, límites transaccionales y validaciones adicionales para operaciones atípicas. Si el banco no acredita ese cumplimiento, el fallo tiende a favorecer al consumidor, en línea con la responsabilidad objetiva del negocio bancario.
¿Cuál fue el tiempo de respuesta de la entidad frente al reclamo inicial? La Ley 1328 de 2009 fija un término de quince días hábiles para que la entidad responda las reclamaciones del consumidor financiero. Una respuesta tardía o la ausencia total de respuesta constituye un elemento adicional a favor del usuario ante la Superintendencia.
¿El usuario agotó la instancia de la Defensoría del Consumidor Financiero antes de acudir a la Superintendencia? Agotar esa instancia no es un requisito de procedibilidad obligatorio para activar la vía jurisdiccional de la Superintendencia Financiera, pero fortalece el expediente probatorio y muestra diligencia del reclamante ante la autoridad.
¿Existe identificación de las cuentas destino de las transferencias fraudulentas? La Fiscalía General de la Nación requiere el rastro completo de la operación para avanzar en la investigación penal por los delitos tipificados en los artículos 269I y 269J del Código Penal. El banco está obligado a suministrar esa trazabilidad dentro del proceso, y su cooperación acelera la identificación de los responsables.
¿El hecho corresponde a un patrón masivo de phishing reportado en fechas cercanas? Los entes de control cruzan la denuncia individual con alertas previas de campañas de fraude masivo. Adjuntar comunicados de la Superintendencia Financiera o noticias sobre campañas similares en curso refuerza la tesis de una falla generalizada de seguridad y no de un descuido aislado del titular.
Si quieres profundizar en cómo la legislación colombiana aborda temas sensibles, te invito a leer nuestro análisis sobre la reforma de los delitos sexuales.